V mnoha malých firmách vznikala síť postupně: router od operátora, několik počítačů, potom tiskárna, kamery, platební terminál a nakonec Wi-Fi pro zákazníky. Vše funguje v jedné ploché síti, v níž každé zařízení „vidí“ každé jiné. Je to pohodlné, ale riskantní. Bezpečná firemní síť rozdělená na VLAN, s firewallem a přístupem přes VPN není vyhrazena jen korporacím – lze ji vybudovat i v kanceláři s několika lidmi, v obchodě nebo v dílně. Vysvětlujeme, čím začít a na co si dát pozor.
Proč je plochá síť problém?
Pokud počítač účetní, notebook hosta, kamera s neaktualizovaným firmwarem a server s dokumenty pracují ve stejném segmentu, stačí jedno infikované zařízení, aby se hrozba rozšířila na ostatní. Škodlivý software, včetně ransomwaru šifrujícího data, se často snaží prohledávat místní síť a hledat další cíle. Rozdělení sítě tuto možnost omezuje a případný incident tak zasáhne menší část infrastruktury.
VLAN neboli firemní síť rozdělená do zón
VLAN (Virtual LAN) je logická síť vyčleněná v rámci jedné fyzické infrastruktury. Na stejných switchích a přístupových bodech může fungovat několik vzájemně oddělených sítí a provoz mezi nimi řídí router nebo firewall. Typické rozdělení v malé firmě vypadá takto:
- Kancelářská VLAN – počítače zaměstnanců, souborový server, síťové tiskárny.
- VLAN pro hosty – Wi-Fi pro zákazníky a obchodní partnery, pouze s přístupem k internetu.
- VLAN pro kamery a IoT – kamery, záznamové zařízení, kontrola přístupu, klimatizace, chytrá zařízení.
- Správcovská VLAN – administrační rozhraní switchů, přístupových bodů a dalších síťových zařízení.
Díky takovému rozdělení host připojený k Wi-Fi neuvidí firemní server a kamera nebude mít přístup k počítačům. Zároveň lze přesně definovat výjimky – například povolit vybraným počítačům náhled na záznamové zařízení kamerového systému CCTV.
Spravovatelné switche – základ segmentace
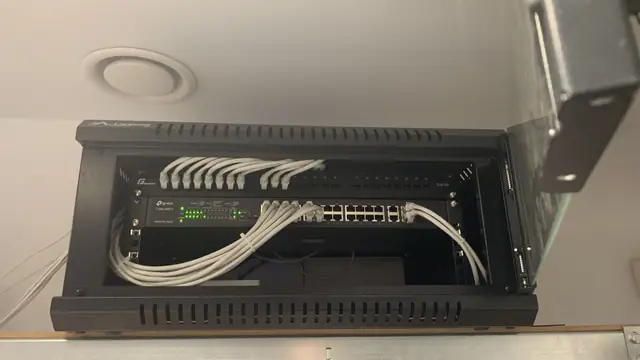
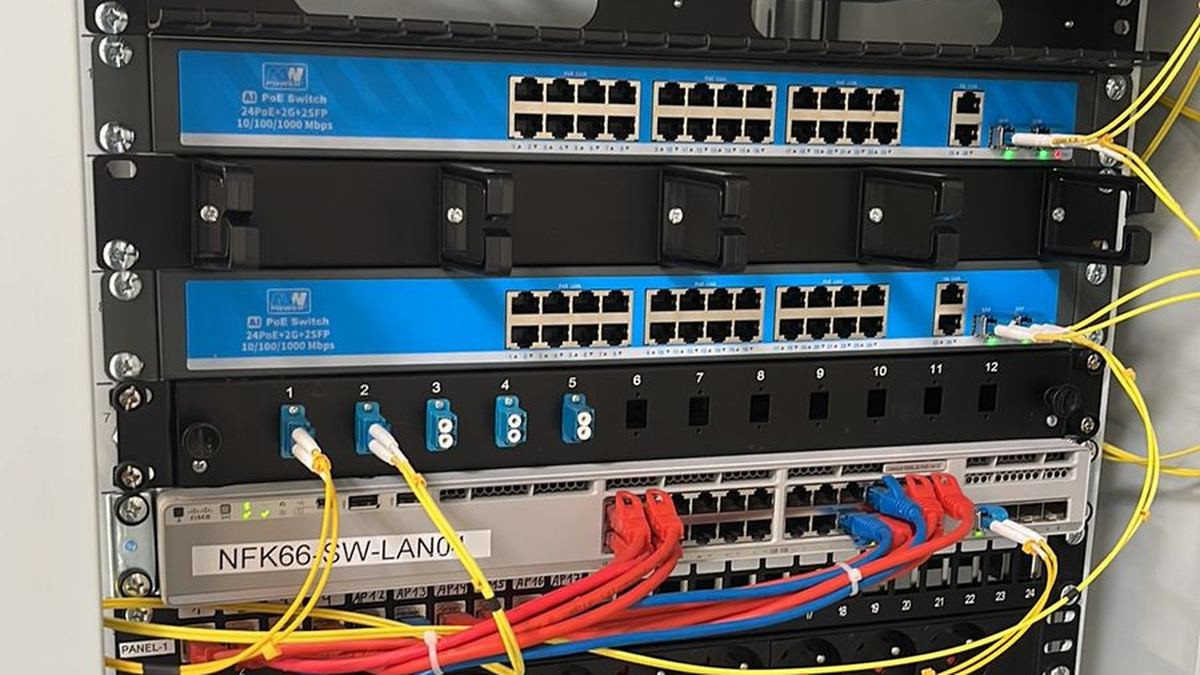
Pro používání VLAN jsou potřeba spravovatelné switche. Umožňují přiřadit porty ke konkrétním sítím, monitorovat provoz, vypínat nepoužívané zásuvky a diagnostikovat problémy. Ve verzi s PoE také napájejí kamery, přístupové body a VoIP telefony, což zjednodušuje instalaci. V projektech pro firmy nejčastěji používáme zařízení MikroTik, TP-Link Omada a Ubiquiti UniFi – každý z těchto ekosystémů podporuje VLAN a umožňuje spravovat síť z jednoho místa.
Firewall a router – kontrola provozu na okraji sítě
Router dodaný operátorem má obvykle velmi omezené možnosti. Ve firmě se lépe osvědčí vlastní hraniční zařízení s funkcemi firewallu, které:
- filtruje provoz mezi VLAN podle stanovených pravidel,
- blokuje nežádoucí spojení z internetu,
- umožňuje bezpečně zpřístupnit vybrané služby bez otevření celé sítě,
- obsluhuje VPN připojení pro zaměstnance pracující na dálku,
- umožňuje připojit záložní linku, např. LTE/5G, pro případ výpadku hlavní.
Častou chybou je přesměrování portů kamer či záznamových zařízení přímo do internetu. To je přímá cesta k průniku. Vzdálený přístup ke kamerovému systému a firemním zdrojům by měl probíhat přes VPN nebo zabezpečené cloudové služby výrobce.
VPN pro zaměstnance pracující na dálku
Práce z domova nebo ze služební cesty se stala standardem. VPN vytváří šifrovaný tunel mezi notebookem zaměstnance a firemní sítí, díky čemuž je přístup k souborům, účetním systémům nebo tiskárnám bezpečný i z veřejné Wi-Fi. Je vhodné, aby každý uživatel měl vlastní přihlašovací údaje a účty se ihned deaktivovaly po ukončení spolupráce. Tam, kde je to možné, je dobré přidat vícefaktorové ověřování.
Záložní napájení UPS
Krátké výpadky napětí dokážou restartovat router, switche i server a náhlé vypnutí může poškodit data. Zdroj UPS v rozvaděči (rack skříni) udržuje chod klíčových zařízení a při delším výpadku umožňuje bezpečně vypnout systém. Týká se to i záznamového zařízení kamer a ústředny alarmu – právě při výpadku proudu je ochrana objektu obzvlášť důležitá. Propojení sítě se zabezpečovacím a kamerovým systémem je dobré naplánovat společně.
Zálohy – pravidlo 3-2-1
Ani nejlépe zabezpečená síť nenahradí zálohy. Osvědčenou praxí je pravidlo 3-2-1: tři kopie dat na dvou různých médiích, z toho jedna uložená mimo sídlo firmy (např. v cloudu). Zálohy by se měly provádět automaticky a čas od času je třeba ověřit, zda z nich lze data skutečně obnovit. Je dobré, když je alespoň jedna záloha od sítě oddělena, aby případný útok nezasáhl i ji.
Monitorování sítě a aktualizace
Firemní síť není projekt „jednou provždy“. Kontrolery jako UniFi nebo Omada a také nástroje dostupné v MikroTik umožňují sledovat vytížení linky, seznam připojených zařízení a stav portů. Upozornění na poruchy, nová zařízení nebo neobvyklý provoz pomáhají rychle reagovat. Stejně důležité jsou pravidelné aktualizace firmwaru routerů, switchů, přístupových bodů a kamer – výrobci průběžně záplatují zjištěné zranitelnosti.
A co NIS2?
Směrnice NIS2 a polské předpisy o národním systému kybernetické bezpečnosti (ustawa o krajowym systemie cyberbezpieczeństwa), které ji provádějí, ukládají povinnosti především subjektům z určitých odvětví, jako je energetika, doprava, zdravotnictví, digitální infrastruktura nebo vybrané oblasti výroby, obvykle nad určitou velikostí. Většina malých firem pod tyto předpisy přímo nespadá. Mohou je však pocítit nepřímo – jako dodavatelé nebo subdodavatelé větších organizací, které od partnerů stále častěji vyžadují základní zabezpečení v dodavatelském řetězci. Pokud si nejste jisti, zda se předpisy týkají vaší firmy, je vhodné to konzultovat s právním poradcem. Bez ohledu na formální povinnosti jsou segmentace sítě, zálohy a kontrola přístupu prostě dobrou praxí.
Čím začít ve vaší firmě?
- Sepište všechna zařízení připojená k síti a určete, kdo co používá.
- Stanovte zóny: kancelář, hosté, kamery a IoT, správa.
- Vyměňte router operátora za zařízení s firewallem, nebo jej přepněte do režimu mostu.
- Použijte spravovatelné switche a přístupové body podporující VLAN.
- Nakonfigurujte VPN, UPS a automatické zálohy.
- Stanovte harmonogram aktualizací a revizí.
V CSAFE navrhujeme a realizujeme sítě pro kanceláře, obchody, dílny a menší provozy – od kabeláže až po konfiguraci. Podrobnosti najdete na stránce instalace sítí LAN.
CSAFE působí v Bielsku-Białej a okolí – obsluhujeme mimo jiné Żywiec, Kęty, Andrychów, Skoczów, Czechowice-Dziedzice, Pszczynu, Cieszyn a Oświęcim. Zanalyzujeme vaši současnou firemní síť a navrhneme rozdělení na VLAN, zabezpečení a záložní napájení přizpůsobené rozsahu vaší činnosti. Cenová nabídka je zdarma – zavolejte na číslo 505 298 048 nebo napište přes kontaktní formulář.
Nejčastější dotazy
Potřebuje malá firma VLAN?
Ano, i v kanceláři s několika lidmi je vhodné oddělit počítače zaměstnanců od Wi-Fi pro hosty a zařízení, jako jsou kamery. Omezí se tím následky případného průniku nebo infekce.
Mohu zpřístupnit kamery přes přesměrování portů?
Nedoporučujeme to, protože otevřené porty záznamových zařízení jsou častým cílem útoků. Bezpečnější je používat VPN nebo šifrované cloudové služby výrobce.
Týká se NIS2 mé malé firmy?
Přímo se vztahuje hlavně na subjekty z určitých odvětví, obvykle nad určitou velikostí. Malá firma ji však může pocítit nepřímo jako dodavatel větších organizací; v případě pochybností je vhodné poradit se s právníkem.
K čemu je UPS v síťovém rozvaděči?
UPS udržuje chod routeru, switchů, serveru a záznamového zařízení při výpadcích napětí a chrání data před náhlým vypnutím.