W wielu małych firmach sieć powstawała stopniowo: router od operatora, kilka komputerów, potem drukarka, kamery, terminal płatniczy, a w końcu Wi-Fi dla klientów. Wszystko działa w jednej płaskiej sieci, w której każde urządzenie „widzi” każde inne. To wygodne, ale ryzykowne. Bezpieczna sieć firmowa z podziałem na VLAN-y, firewallem i dostępem VPN nie jest zarezerwowana dla korporacji – da się ją zbudować także w biurze kilkuosobowym, sklepie czy warsztacie. Wyjaśniamy, od czego zacząć i na co zwrócić uwagę.
Dlaczego płaska sieć to problem?
Jeśli komputer księgowej, laptop gościa, kamera z niezaktualizowanym oprogramowaniem i serwer z dokumentami pracują w tym samym segmencie, wystarczy jedno zainfekowane urządzenie, aby zagrożenie mogło rozprzestrzenić się na pozostałe. Złośliwe oprogramowanie, w tym ransomware szyfrujące dane, często próbuje skanować sieć lokalną w poszukiwaniu kolejnych celów. Podział sieci ogranicza tę możliwość i sprawia, że ewentualny incydent obejmuje mniejszy fragment infrastruktury.
VLAN, czyli sieć firmowa podzielona na strefy
VLAN (Virtual LAN) to logiczna sieć wydzielona w ramach jednej fizycznej infrastruktury. Na tych samych przełącznikach i punktach dostępowych może działać kilka odseparowanych od siebie sieci, a ruch między nimi kontroluje router lub firewall. Typowy podział w małej firmie wygląda następująco:
- VLAN biurowy – komputery pracowników, serwer plików, drukarki sieciowe.
- VLAN gości – Wi-Fi dla klientów i kontrahentów, wyłącznie z dostępem do internetu.
- VLAN kamer i IoT – kamery, rejestrator, kontrola dostępu, klimatyzacja, urządzenia smart.
- VLAN zarządzający – interfejsy administracyjne przełączników, punktów dostępowych i innych urządzeń sieciowych.
Dzięki takiemu podziałowi gość podłączony do Wi-Fi nie zobaczy firmowego serwera, a kamera nie będzie miała dostępu do komputerów. Jednocześnie można precyzyjnie zdefiniować wyjątki – na przykład pozwolić wybranym komputerom na podgląd rejestratora monitoringu CCTV.
Przełączniki zarządzalne – fundament segmentacji
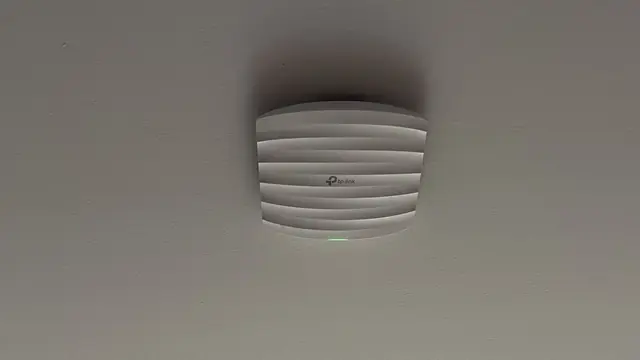
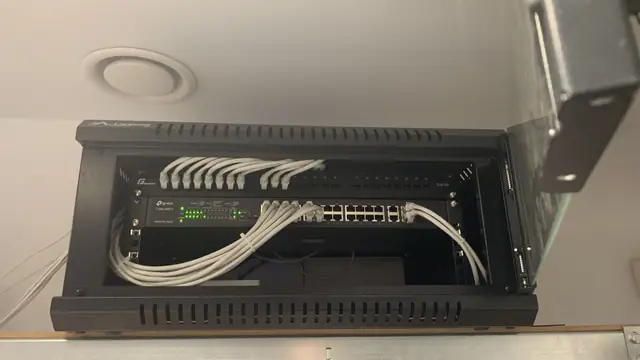
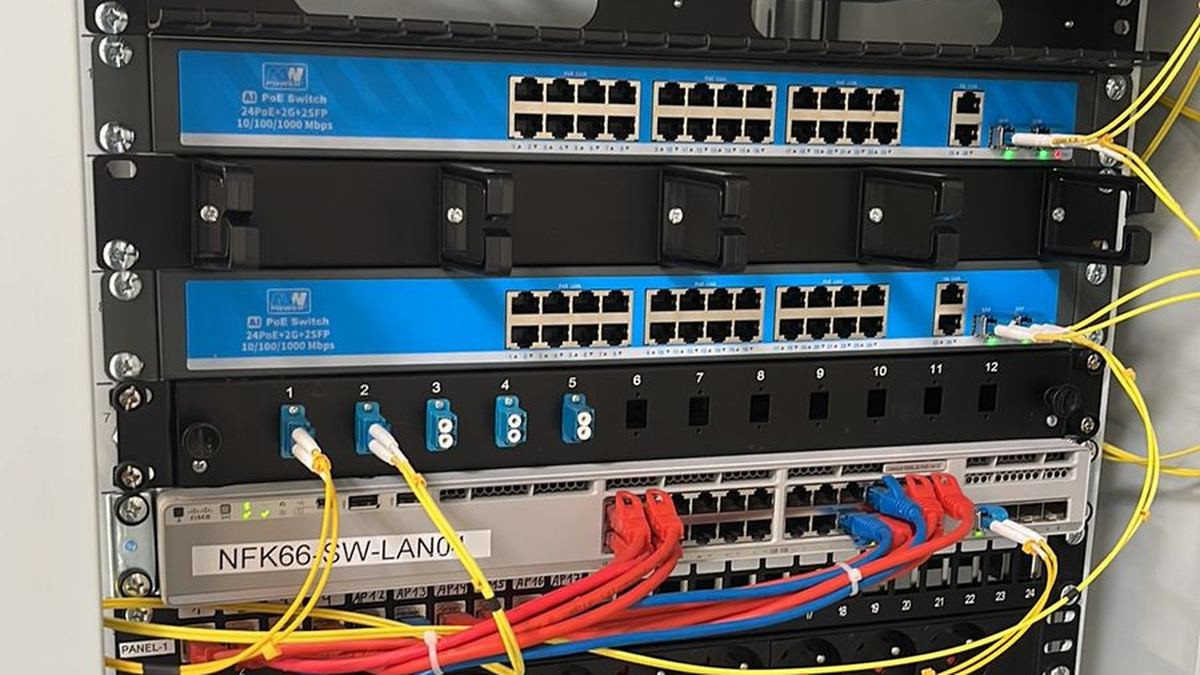
Aby korzystać z VLAN-ów, potrzebne są przełączniki zarządzalne. Pozwalają one przypisać porty do konkretnych sieci, monitorować ruch, wyłączać nieużywane gniazda i diagnozować problemy. W wersji z PoE zasilają też kamery, punkty dostępowe i telefony VoIP, co upraszcza instalację. W projektach dla firm najczęściej korzystamy ze sprzętu MikroTik, TP-Link Omada i Ubiquiti UniFi – każdy z tych ekosystemów obsługuje VLAN-y i pozwala zarządzać siecią z jednego miejsca.
Firewall i router – kontrola ruchu na brzegu sieci
Router dostarczony przez operatora zwykle ma bardzo ograniczone możliwości. W firmie lepiej sprawdza się własne urządzenie brzegowe z funkcjami firewalla, które:
- filtruje ruch między VLAN-ami według ustalonych reguł,
- blokuje niepożądane połączenia z internetu,
- pozwala bezpiecznie udostępnić wybrane usługi bez otwierania całej sieci,
- obsługuje połączenia VPN dla pracowników zdalnych,
- umożliwia podłączenie zapasowego łącza, np. LTE/5G, na wypadek awarii głównego.
Częstym błędem jest przekierowywanie portów kamer czy rejestratorów bezpośrednio do internetu. To prosta droga do włamania. Dostęp zdalny do monitoringu i zasobów firmy powinien odbywać się przez VPN lub bezpieczne usługi chmurowe producenta.
VPN dla pracowników zdalnych
Praca z domu czy z delegacji stała się standardem. VPN tworzy szyfrowany tunel między laptopem pracownika a siecią firmową, dzięki czemu dostęp do plików, systemów księgowych czy drukarek jest bezpieczny także z publicznego Wi-Fi. Warto, aby każdy użytkownik miał własne dane logowania, a konta byłyby od razu wyłączane po zakończeniu współpracy. Tam, gdzie to możliwe, dobrze jest dodać uwierzytelnianie wieloskładnikowe.
Zasilanie awaryjne UPS
Krótkie zaniki napięcia potrafią zrestartować router, przełączniki i serwer, a nagłe wyłączenie może uszkodzić dane. Zasilacz UPS w szafie teletechnicznej podtrzymuje pracę kluczowych urządzeń i pozwala bezpiecznie zamknąć system przy dłuższej awarii. Dotyczy to również rejestratora kamer i centrali alarmowej – właśnie podczas braku prądu ochrona obiektu jest szczególnie ważna. Integrację sieci z systemem alarmowym i monitoringiem warto zaplanować wspólnie.
Kopie zapasowe – zasada 3-2-1
Nawet najlepiej zabezpieczona sieć nie zastąpi kopii zapasowych. Sprawdzoną praktyką jest zasada 3-2-1: trzy kopie danych, na dwóch różnych nośnikach, w tym jedna przechowywana poza siedzibą firmy (np. w chmurze). Kopie powinny być wykonywane automatycznie, a co jakiś czas należy sprawdzić, czy da się z nich faktycznie odtworzyć dane. Dobrze, jeśli przynajmniej jedna kopia jest odseparowana od sieci, tak aby ewentualny atak nie objął również jej.
Monitoring sieci i aktualizacje
Sieć firmowa nie jest projektem „raz i na zawsze”. Kontrolery takie jak UniFi czy Omada, a także narzędzia dostępne w MikroTik, pozwalają śledzić obciążenie łącza, listę podłączonych urządzeń i stan portów. Powiadomienia o awariach, nowych urządzeniach czy nietypowym ruchu pomagają szybko zareagować. Równie ważne są regularne aktualizacje oprogramowania routerów, przełączników, punktów dostępowych i kamer – producenci na bieżąco łatają wykryte luki.
A co z NIS2?
Dyrektywa NIS2 oraz polskie przepisy o krajowym systemie cyberbezpieczeństwa, które ją wdrażają, nakładają obowiązki przede wszystkim na podmioty z określonych sektorów, takich jak energetyka, transport, ochrona zdrowia, infrastruktura cyfrowa czy wybrane obszary produkcji, zwykle powyżej określonej wielkości. Większość małych firm nie podlega tym regulacjom bezpośrednio. Mogą jednak odczuć je pośrednio – jako dostawcy lub podwykonawcy większych organizacji, które coraz częściej wymagają od partnerów podstawowych zabezpieczeń w łańcuchu dostaw. Jeśli nie masz pewności, czy przepisy dotyczą Twojej firmy, warto to skonsultować z doradcą prawnym. Niezależnie od obowiązków formalnych segmentacja sieci, kopie zapasowe i kontrola dostępu to po prostu dobre praktyki.
Od czego zacząć w swojej firmie?
- Spisz wszystkie urządzenia podłączone do sieci i ustal, kto z czego korzysta.
- Określ strefy: biuro, goście, kamery i IoT, zarządzanie.
- Wymień router operatora na urządzenie z firewallem albo przełącz go w tryb mostu.
- Zastosuj przełączniki zarządzalne i punkty dostępowe obsługujące VLAN-y.
- Skonfiguruj VPN, UPS i automatyczne kopie zapasowe.
- Ustal harmonogram aktualizacji i przeglądów.
W CSAFE projektujemy i wdrażamy sieci dla biur, sklepów, warsztatów i niewielkich zakładów – od okablowania po konfigurację. Szczegóły znajdziesz na stronie instalacji sieci LAN.
CSAFE działa w Bielsku-Białej i okolicach – obsługujemy m.in. Żywiec, Kęty, Andrychów, Skoczów, Czechowice-Dziedzice, Pszczynę, Cieszyn i Oświęcim. Przeanalizujemy Twoją obecną sieć firmową i zaproponujemy podział na VLAN-y, zabezpieczenia oraz zasilanie awaryjne dopasowane do skali działalności. Wycena jest bezpłatna – zadzwoń pod numer 505 298 048 lub napisz przez formularz kontaktowy.
Najczęściej zadawane pytania
Czy mała firma potrzebuje VLAN-ów?
Tak, nawet w kilkuosobowym biurze warto oddzielić komputery pracowników od Wi-Fi dla gości i urządzeń takich jak kamery. Ogranicza to skutki ewentualnego włamania lub infekcji.
Czy mogę udostępnić kamery przez przekierowanie portów?
Nie zalecamy tego, bo otwarte porty rejestratorów są częstym celem ataków. Bezpieczniej korzystać z VPN lub szyfrowanych usług chmurowych producenta.
Czy NIS2 dotyczy mojej małej firmy?
Bezpośrednio obejmuje głównie podmioty z określonych sektorów i zwykle powyżej określonej wielkości. Mała firma może jednak odczuć ją pośrednio jako dostawca większych organizacji; w razie wątpliwości warto skonsultować się z prawnikiem.
Po co UPS w szafie sieciowej?
UPS podtrzymuje pracę routera, przełączników, serwera i rejestratora podczas zaników napięcia oraz chroni dane przed nagłym wyłączeniem.