V mnohých malých firmách vznikala sieť postupne: router od operátora, niekoľko počítačov, potom tlačiareň, kamery, platobný terminál a nakoniec Wi-Fi pre zákazníkov. Všetko funguje v jednej plochej sieti, v ktorej každé zariadenie „vidí“ každé iné. Je to pohodlné, ale riskantné. Bezpečná firemná sieť rozdelená na VLAN-y, s firewallom a prístupom cez VPN nie je vyhradená len pre korporácie – dá sa vybudovať aj v kancelárii s niekoľkými zamestnancami, v obchode či v dielni. Vysvetľujeme, kde začať a na čo si dať pozor.
Prečo je plochá sieť problém?
Ak počítač účtovníčky, notebook hosťa, kamera s neaktualizovaným softvérom a server s dokumentmi pracujú v tom istom segmente, stačí jedno infikované zariadenie a hrozba sa môže rozšíriť na ostatné. Škodlivý softvér vrátane ransomvéru, ktorý šifruje dáta, sa často pokúša skenovať lokálnu sieť a hľadať ďalšie ciele. Rozdelenie siete túto možnosť obmedzuje a prípadný incident tak zasiahne menšiu časť infraštruktúry.
VLAN alebo firemná sieť rozdelená na zóny
VLAN (Virtual LAN) je logická sieť vyčlenená v rámci jednej fyzickej infraštruktúry. Na tých istých prepínačoch a prístupových bodoch môže fungovať niekoľko navzájom oddelených sietí a prevádzku medzi nimi riadi router alebo firewall. Typické rozdelenie v malej firme vyzerá takto:
- Kancelársky VLAN – počítače zamestnancov, súborový server, sieťové tlačiarne.
- VLAN pre hostí – Wi-Fi pre zákazníkov a obchodných partnerov, výhradne s prístupom na internet.
- VLAN pre kamery a IoT – kamery, rekordér, kontrola vstupu, klimatizácia, smart zariadenia.
- Správcovský VLAN – administrátorské rozhrania prepínačov, prístupových bodov a ďalších sieťových zariadení.
Vďaka takémuto rozdeleniu hosť pripojený k Wi-Fi neuvidí firemný server a kamera nebude mať prístup k počítačom. Zároveň je možné presne definovať výnimky – napríklad povoliť vybraným počítačom náhľad na rekordér kamerového systému CCTV.
Manažovateľné prepínače – základ segmentácie
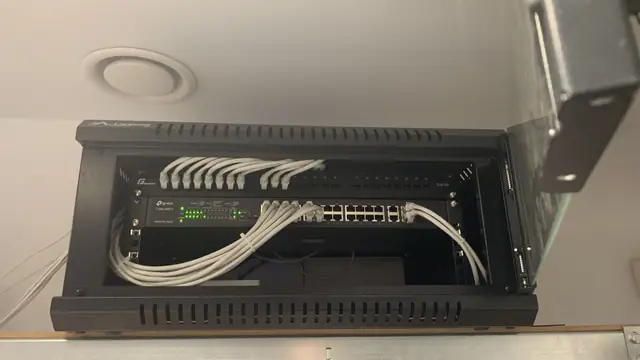
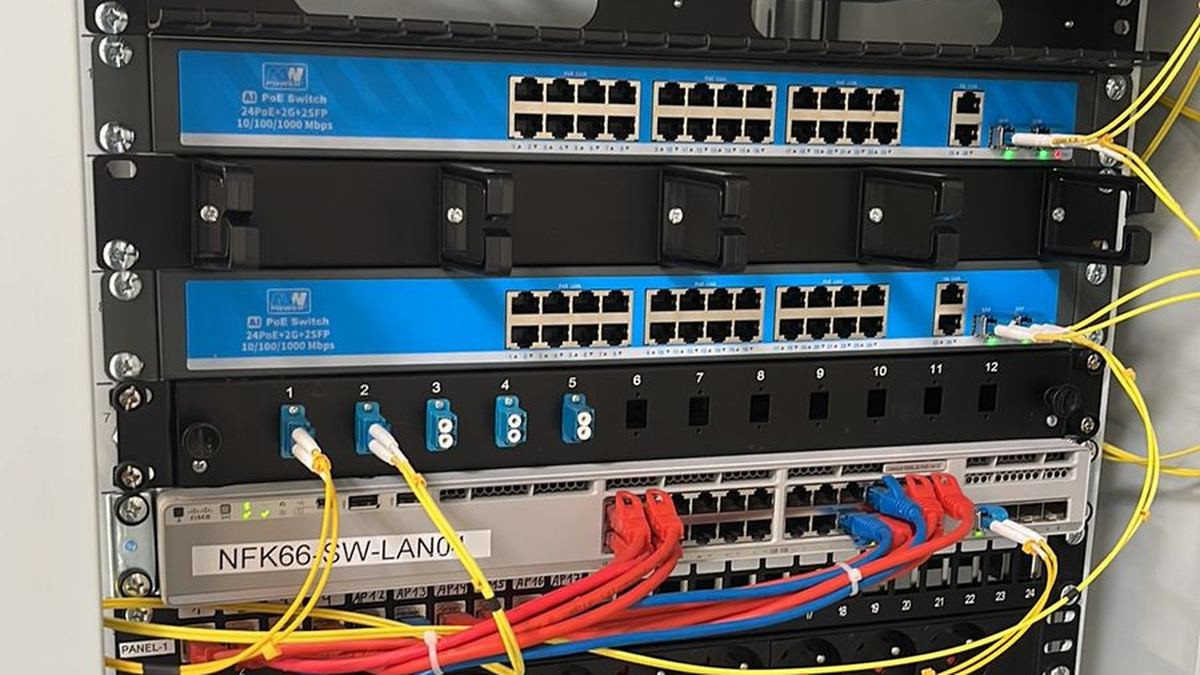
Na používanie VLAN-ov sú potrebné manažovateľné prepínače. Umožňujú priradiť porty ku konkrétnym sieťam, monitorovať prevádzku, vypínať nepoužívané zásuvky a diagnostikovať problémy. Vo verzii s PoE napájajú aj kamery, prístupové body a VoIP telefóny, čo zjednodušuje inštaláciu. V projektoch pre firmy najčastejšie používame zariadenia MikroTik, TP-Link Omada a Ubiquiti UniFi – každý z týchto ekosystémov podporuje VLAN-y a umožňuje spravovať sieť z jedného miesta.
Firewall a router – kontrola prevádzky na okraji siete
Router dodaný operátorom má zvyčajne veľmi obmedzené možnosti. Vo firme sa lepšie osvedčí vlastné hraničné zariadenie s funkciami firewallu, ktoré:
- filtruje prevádzku medzi VLAN-mi podľa stanovených pravidiel,
- blokuje nežiaduce spojenia z internetu,
- umožňuje bezpečne sprístupniť vybrané služby bez otvárania celej siete,
- podporuje VPN pripojenia pre zamestnancov pracujúcich na diaľku,
- umožňuje pripojiť záložnú linku, napr. LTE/5G, pre prípad výpadku hlavnej.
Častou chybou je presmerovanie portov kamier či rekordérov priamo do internetu. Je to priama cesta k prieniku. Vzdialený prístup ku kamerovému systému a firemným zdrojom by mal prebiehať cez VPN alebo bezpečné cloudové služby výrobcu.
VPN pre zamestnancov pracujúcich na diaľku
Práca z domu či zo služobnej cesty sa stala štandardom. VPN vytvára šifrovaný tunel medzi notebookom zamestnanca a firemnou sieťou, vďaka čomu je prístup k súborom, účtovným systémom či tlačiarňam bezpečný aj z verejnej Wi-Fi. Je vhodné, aby mal každý používateľ vlastné prihlasovacie údaje a aby sa účty po skončení spolupráce okamžite deaktivovali. Kde je to možné, oplatí sa pridať viacfaktorové overovanie.
Záložné napájanie UPS
Krátke výpadky napätia dokážu reštartovať router, prepínače aj server a náhle vypnutie môže poškodiť dáta. Záložný zdroj UPS v rozvádzači udržiava v chode kľúčové zariadenia a pri dlhšom výpadku umožňuje bezpečne vypnúť systém. Týka sa to aj rekordéra kamier a ústredne alarmu – práve počas výpadku prúdu je ochrana objektu mimoriadne dôležitá. Integráciu siete so zabezpečovacím a kamerovým systémom sa oplatí naplánovať spoločne.
Zálohy – pravidlo 3-2-1
Ani najlepšie zabezpečená sieť nenahradí zálohy. Osvedčenou praxou je pravidlo 3-2-1: tri kópie dát na dvoch rôznych médiách, z toho jedna uložená mimo sídla firmy (napr. v cloude). Zálohy by sa mali vytvárať automaticky a z času na čas treba overiť, či sa z nich dajú dáta skutočne obnoviť. Je dobré, ak je aspoň jedna záloha oddelená od siete, aby ju prípadný útok nezasiahol.
Monitorovanie siete a aktualizácie
Firemná sieť nie je projekt „raz a navždy“. Kontroléry ako UniFi či Omada, ako aj nástroje dostupné v MikroTiku umožňujú sledovať zaťaženie linky, zoznam pripojených zariadení a stav portov. Upozornenia na poruchy, nové zariadenia či neobvyklú prevádzku pomáhajú rýchlo reagovať. Rovnako dôležité sú pravidelné aktualizácie softvéru routerov, prepínačov, prístupových bodov a kamier – výrobcovia priebežne opravujú zistené zraniteľnosti.
A čo NIS2?
Smernica NIS2 a poľské predpisy o národnom systéme kybernetickej bezpečnosti (ustawa o krajowym systemie cyberbezpieczeństwa), ktoré ju transponujú, ukladajú povinnosti predovšetkým subjektom z určitých sektorov, ako je energetika, doprava, zdravotníctvo, digitálna infraštruktúra či vybrané oblasti výroby, zvyčajne nad určitú veľkosť. Väčšina malých firiem pod tieto predpisy priamo nespadá. Môžu ich však pocítiť nepriamo – ako dodávatelia alebo subdodávatelia väčších organizácií, ktoré od partnerov čoraz častejšie vyžadujú základné zabezpečenie v dodávateľskom reťazci. Ak si nie ste istí, či sa predpisy týkajú vašej firmy, oplatí sa to konzultovať s právnym poradcom. Bez ohľadu na formálne povinnosti sú segmentácia siete, zálohy a kontrola prístupu jednoducho dobrou praxou.
Kde začať vo vašej firme?
- Spíšte všetky zariadenia pripojené k sieti a zistite, kto čo používa.
- Určte zóny: kancelária, hostia, kamery a IoT, správa.
- Vymeňte router operátora za zariadenie s firewallom alebo ho prepnite do režimu mosta (bridge).
- Použite manažovateľné prepínače a prístupové body s podporou VLAN-ov.
- Nastavte VPN, UPS a automatické zálohy.
- Stanovte harmonogram aktualizácií a revízií.
V CSAFE navrhujeme a realizujeme siete pre kancelárie, obchody, dielne a menšie prevádzky – od kabeláže až po konfiguráciu. Podrobnosti nájdete na stránke inštalácie sietí LAN.
CSAFE pôsobí v meste Bielsko-Biała a okolí – obsluhujeme okrem iného Żywiec, Kęty, Andrychów, Skoczów, Czechowice-Dziedzice, Pszczynu, Cieszyn a Oświęcim. Zanalyzujeme vašu súčasnú firemnú sieť a navrhneme rozdelenie na VLAN-y, zabezpečenie aj záložné napájanie prispôsobené veľkosti vašej činnosti. Cenová ponuka je zadarmo – zavolajte na číslo 505 298 048 alebo nám napíšte cez kontaktný formulár.
Najčastejšie otázky
Potrebuje malá firma VLAN-y?
Áno, aj v kancelárii s niekoľkými ľuďmi sa oplatí oddeliť počítače zamestnancov od Wi-Fi pre hostí a od zariadení, ako sú kamery. Obmedzuje to následky prípadného prieniku alebo infekcie.
Môžem sprístupniť kamery presmerovaním portov?
Neodporúčame to, pretože otvorené porty rekordérov sú častým terčom útokov. Bezpečnejšie je používať VPN alebo šifrované cloudové služby výrobcu.
Týka sa NIS2 mojej malej firmy?
Priamo sa vzťahuje hlavne na subjekty z určitých sektorov a zvyčajne nad určitú veľkosť. Malá firma ju však môže pocítiť nepriamo ako dodávateľ väčších organizácií; v prípade pochybností sa oplatí poradiť s právnikom.
Načo je UPS v sieťovom rozvádzači?
UPS udržiava v chode router, prepínače, server a rekordér počas výpadkov napätia a chráni dáta pred náhlym vypnutím.