In vielen kleinen Unternehmen ist das Netzwerk nach und nach gewachsen: ein Router vom Provider, ein paar Computer, dann ein Drucker, Kameras, ein Kartenterminal und schließlich WLAN für Kunden. Alles läuft in einem einzigen flachen Netzwerk, in dem jedes Gerät jedes andere „sieht“. Das ist bequem, aber riskant. Ein sicheres Firmennetzwerk mit VLAN-Segmentierung, Firewall und VPN-Zugang ist nicht nur Konzernen vorbehalten – es lässt sich auch in einem Büro mit wenigen Mitarbeitern, einem Laden oder einer Werkstatt umsetzen. Wir erklären, wo Sie anfangen sollten und worauf es ankommt.
Warum ist ein flaches Netzwerk ein Problem?
Wenn der Computer der Buchhaltung, der Laptop eines Gastes, eine Kamera mit veralteter Firmware und der Dokumentenserver im selben Segment arbeiten, genügt ein einziges infiziertes Gerät, damit sich die Bedrohung auf die übrigen ausbreiten kann. Schadsoftware, darunter Ransomware, die Daten verschlüsselt, versucht häufig, das lokale Netzwerk nach weiteren Zielen zu durchsuchen. Eine Segmentierung des Netzwerks schränkt diese Möglichkeit ein und sorgt dafür, dass ein möglicher Vorfall nur einen kleineren Teil der Infrastruktur betrifft.
VLAN – das in Zonen aufgeteilte Firmennetzwerk
Ein VLAN (Virtual LAN) ist ein logisches Netzwerk, das innerhalb einer physischen Infrastruktur abgegrenzt wird. Auf denselben Switches und Access Points können mehrere voneinander getrennte Netzwerke laufen, und den Datenverkehr zwischen ihnen kontrolliert ein Router oder eine Firewall. Eine typische Aufteilung in einem kleinen Unternehmen sieht so aus:
- Büro-VLAN – Computer der Mitarbeiter, Dateiserver, Netzwerkdrucker.
- Gäste-VLAN – WLAN für Kunden und Geschäftspartner, ausschließlich mit Internetzugang.
- Kamera- und IoT-VLAN – Kameras, Rekorder, Zutrittskontrolle, Klimaanlage, Smart-Geräte.
- Management-VLAN – Verwaltungsoberflächen von Switches, Access Points und anderen Netzwerkgeräten.
Dank dieser Aufteilung sieht ein mit dem WLAN verbundener Gast den Firmenserver nicht, und eine Kamera hat keinen Zugriff auf die Computer. Gleichzeitig lassen sich Ausnahmen präzise festlegen – etwa, dass ausgewählte Computer auf den Rekorder der CCTV-Videoüberwachung zugreifen dürfen.
Managed Switches – das Fundament der Segmentierung
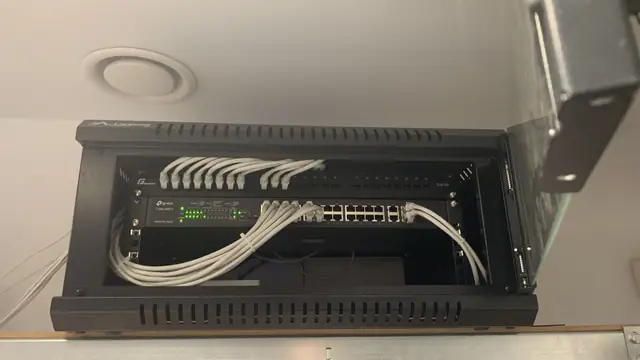
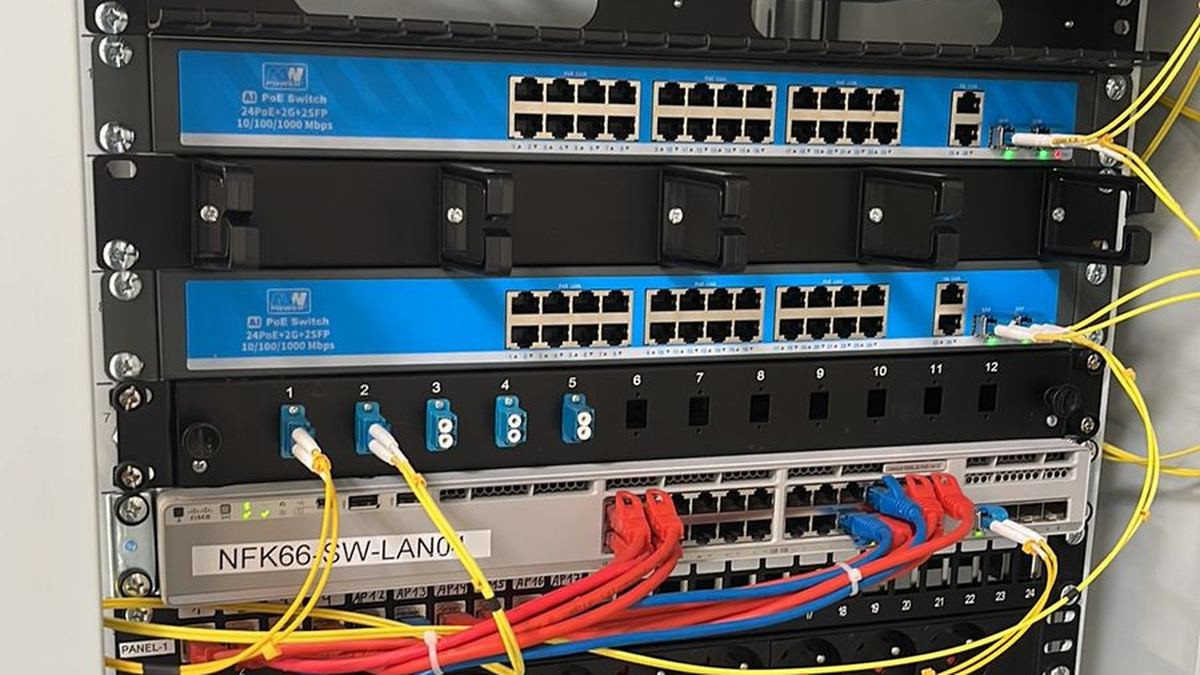
Um VLANs zu nutzen, benötigen Sie Managed Switches. Mit ihnen lassen sich Ports bestimmten Netzwerken zuweisen, der Datenverkehr überwachen, ungenutzte Anschlüsse deaktivieren und Probleme diagnostizieren. In der PoE-Variante versorgen sie zudem Kameras, Access Points und VoIP-Telefone mit Strom, was die Installation vereinfacht. In Firmenprojekten setzen wir meist Geräte von MikroTik, TP-Link Omada und Ubiquiti UniFi ein – jedes dieser Ökosysteme unterstützt VLANs und ermöglicht die zentrale Verwaltung des Netzwerks.
Firewall und Router – Kontrolle des Datenverkehrs am Netzwerkrand
Der vom Provider gelieferte Router bietet meist nur sehr begrenzte Möglichkeiten. Im Unternehmen bewährt sich ein eigenes Edge-Gerät mit Firewall-Funktionen, das:
- den Datenverkehr zwischen VLANs nach festgelegten Regeln filtert,
- unerwünschte Verbindungen aus dem Internet blockiert,
- ausgewählte Dienste sicher freigibt, ohne das gesamte Netzwerk zu öffnen,
- VPN-Verbindungen für Mitarbeiter im Homeoffice bereitstellt,
- den Anschluss einer Backup-Leitung, z. B. LTE/5G, für den Fall eines Ausfalls der Hauptleitung ermöglicht.
Ein häufiger Fehler ist die direkte Portweiterleitung von Kameras oder Rekordern ins Internet. Das ist ein einfacher Weg für Einbrecher. Der Fernzugriff auf die Videoüberwachung und die Ressourcen des Unternehmens sollte über VPN oder sichere Cloud-Dienste des Herstellers erfolgen.
VPN für Mitarbeiter im Homeoffice
Arbeiten von zu Hause oder auf Dienstreisen ist zum Standard geworden. Ein VPN baut einen verschlüsselten Tunnel zwischen dem Laptop des Mitarbeiters und dem Firmennetzwerk auf, sodass der Zugriff auf Dateien, Buchhaltungssysteme oder Drucker auch über ein öffentliches WLAN sicher ist. Jeder Benutzer sollte eigene Zugangsdaten haben, und Konten sollten nach dem Ende der Zusammenarbeit sofort deaktiviert werden. Wo immer möglich, empfiehlt sich zusätzlich eine Multi-Faktor-Authentifizierung.
Notstromversorgung mit USV
Kurze Spannungsausfälle können Router, Switches und Server neu starten lassen, und ein plötzliches Abschalten kann Daten beschädigen. Eine USV im Netzwerkschrank hält die wichtigsten Geräte in Betrieb und ermöglicht bei längeren Ausfällen ein sicheres Herunterfahren des Systems. Das gilt auch für den Kamerarekorder und die Alarmzentrale – gerade bei Stromausfall ist der Schutz des Objekts besonders wichtig. Die Integration des Netzwerks mit der Alarmanlage und der Videoüberwachung sollte gemeinsam geplant werden.
Datensicherung – die 3-2-1-Regel
Selbst das am besten geschützte Netzwerk ersetzt keine Datensicherung. Bewährt hat sich die 3-2-1-Regel: drei Kopien der Daten auf zwei verschiedenen Datenträgern, davon eine außerhalb des Firmensitzes (z. B. in der Cloud). Backups sollten automatisch erstellt werden, und von Zeit zu Zeit sollte geprüft werden, ob sich die Daten daraus tatsächlich wiederherstellen lassen. Idealerweise ist mindestens eine Kopie vom Netzwerk getrennt, damit ein möglicher Angriff sie nicht ebenfalls erfasst.
Netzwerküberwachung und Updates
Ein Firmennetzwerk ist kein Projekt „für die Ewigkeit“. Controller wie UniFi oder Omada sowie die Werkzeuge von MikroTik ermöglichen es, die Auslastung der Leitung, die Liste der verbundenen Geräte und den Status der Ports zu verfolgen. Benachrichtigungen über Störungen, neue Geräte oder ungewöhnlichen Datenverkehr helfen, schnell zu reagieren. Ebenso wichtig sind regelmäßige Firmware-Updates für Router, Switches, Access Points und Kameras – die Hersteller schließen entdeckte Sicherheitslücken laufend.
Und was ist mit NIS2?
Die NIS2-Richtlinie sowie die polnischen Vorschriften über das nationale Cybersicherheitssystem (krajowy system cyberbezpieczeństwa), die sie umsetzen, verpflichten vor allem Einrichtungen aus bestimmten Sektoren wie Energie, Verkehr, Gesundheitswesen, digitale Infrastruktur oder ausgewählte Bereiche der Produktion, in der Regel ab einer bestimmten Größe. Die meisten kleinen Unternehmen fallen nicht direkt unter diese Regelungen. Sie können sie jedoch indirekt zu spüren bekommen – als Lieferanten oder Subunternehmer größerer Organisationen, die von ihren Partnern immer häufiger grundlegende Sicherheitsmaßnahmen in der Lieferkette verlangen. Wenn Sie nicht sicher sind, ob die Vorschriften Ihr Unternehmen betreffen, sollten Sie sich rechtlich beraten lassen. Unabhängig von formalen Pflichten sind Netzwerksegmentierung, Datensicherung und Zugriffskontrolle schlicht bewährte Praxis.
Wo sollten Sie in Ihrem Unternehmen anfangen?
- Erfassen Sie alle mit dem Netzwerk verbundenen Geräte und legen Sie fest, wer was nutzt.
- Definieren Sie Zonen: Büro, Gäste, Kameras und IoT, Management.
- Ersetzen Sie den Router des Providers durch ein Gerät mit Firewall oder schalten Sie ihn in den Bridge-Modus.
- Setzen Sie Managed Switches und Access Points mit VLAN-Unterstützung ein.
- Richten Sie VPN, USV und automatische Datensicherungen ein.
- Legen Sie einen Zeitplan für Updates und Überprüfungen fest.
Bei CSAFE planen und realisieren wir Netzwerke für Büros, Läden, Werkstätten und kleine Betriebe – von der Verkabelung bis zur Konfiguration. Details finden Sie auf der Seite LAN-Netzwerkinstallation.
CSAFE ist in Bielsko-Biała und Umgebung tätig – wir betreuen unter anderem Żywiec, Kęty, Andrychów, Skoczów, Czechowice-Dziedzice, Pszczyna, Cieszyn und Oświęcim. Wir analysieren Ihr bestehendes Firmennetzwerk und schlagen eine VLAN-Aufteilung, Sicherheitsmaßnahmen und eine Notstromversorgung vor, die zur Größe Ihres Unternehmens passen. Das Angebot ist kostenlos – rufen Sie uns unter 505 298 048 an oder schreiben Sie uns über das Kontaktformular.
Häufig gestellte Fragen
Braucht ein kleines Unternehmen VLANs?
Ja, selbst in einem Büro mit wenigen Mitarbeitern lohnt es sich, die Computer der Mitarbeiter vom Gäste-WLAN und von Geräten wie Kameras zu trennen. Das begrenzt die Folgen eines möglichen Einbruchs oder einer Infektion.
Kann ich Kameras per Portweiterleitung freigeben?
Davon raten wir ab, denn offene Ports von Rekordern sind ein häufiges Angriffsziel. Sicherer ist die Nutzung eines VPN oder verschlüsselter Cloud-Dienste des Herstellers.
Betrifft NIS2 mein kleines Unternehmen?
Direkt erfasst die Richtlinie vor allem Einrichtungen aus bestimmten Sektoren und in der Regel ab einer bestimmten Größe. Ein kleines Unternehmen kann sie jedoch indirekt als Lieferant größerer Organisationen zu spüren bekommen; im Zweifelsfall sollten Sie einen Rechtsanwalt konsultieren.
Wozu eine USV im Netzwerkschrank?
Eine USV hält Router, Switches, Server und Rekorder bei Spannungsausfällen in Betrieb und schützt die Daten vor einem plötzlichen Abschalten.